
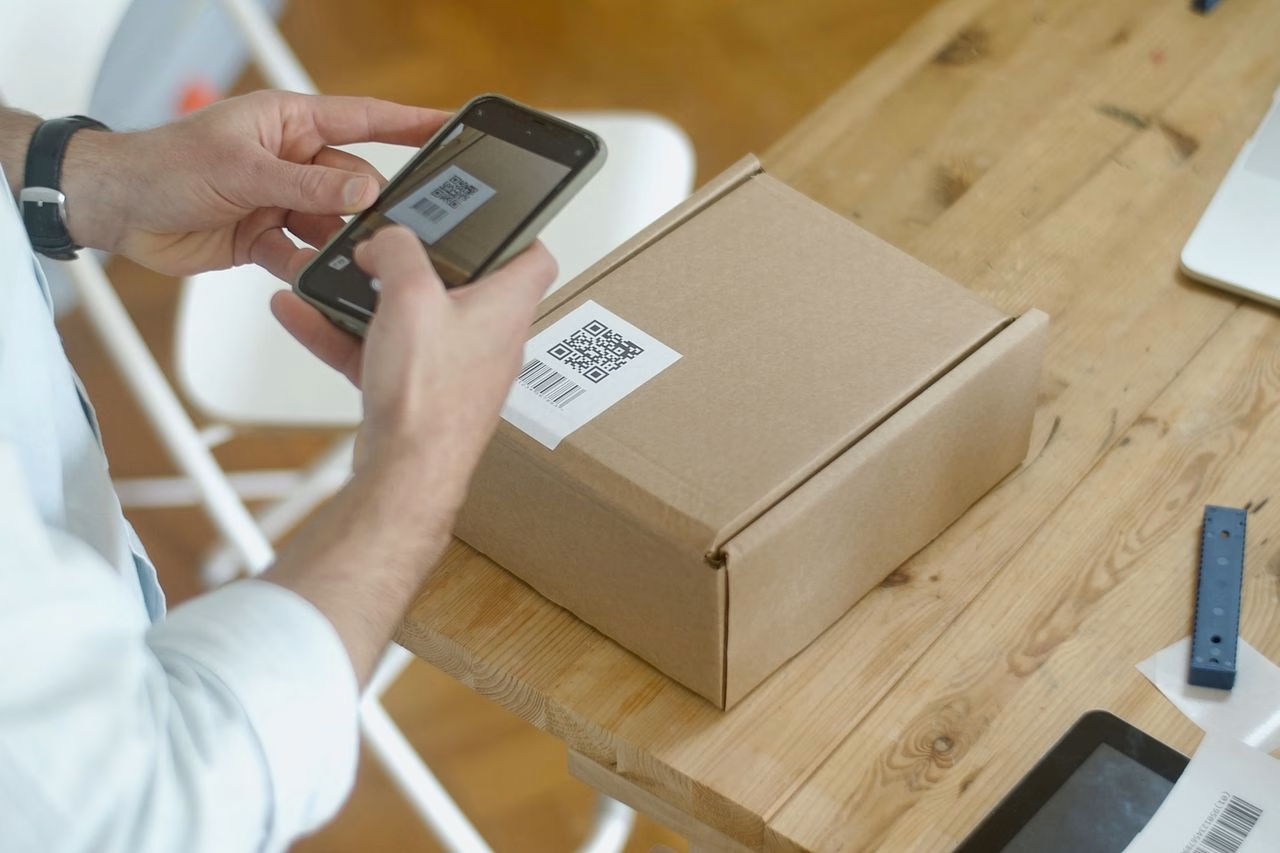
Un QR code sur un horodateur, une table de restaurant ou un colis : quelques secondes suffisent pour accéder à un service. Mais derrière cette simplicité se cache parfois une escroquerie appelée « quishing ». Voici comment elle fonctionne, comment repérer les pièges et quoi faire si vous avez déjà scanné un code suspect.
Qu’est-ce que le quishing ?
Le quishing est une forme de phishing (hameçonnage) utilisant un QR code comme point d’entrée. Au lieu de vous inviter à cliquer sur un lien dans un e-mail ou un SMS, l’escroc vous incite à scanner un code qui redirige vers un site frauduleux. Le terme combine « QR code » et « phishing ».
Le QR code n’est pas dangereux en lui-même : c’est la destination vers laquelle il renvoie, ou l’action demandée ensuite, qui peut l’être. Une page imitant un service officiel peut demander des coordonnées bancaires, un mot de passe ou des informations personnelles.
Comment fonctionne une arnaque au QR code ?
1. Un QR code placé dans un contexte crédible
Les fraudeurs peuvent coller un autocollant par-dessus un QR code légitime, imprimer une fausse affiche ou diffuser un code dans un message. Le décor inspire confiance : parking, borne de recharge, restaurant, livraison ou prétendue démarche administrative.
2. Une redirection vers un faux site
Après le scan, le téléphone affiche une adresse web. Le site peut reprendre le logo, les couleurs et les formulations d’une marque connue. Il prétend parfois qu’un petit paiement est nécessaire pour régler un stationnement, recevoir un colis ou éviter une pénalité.
3. Le vol de données ou le paiement frauduleux
La victime est invitée à saisir son numéro de carte, ses identifiants ou un code de vérification. Dans d’autres scénarios, le site pousse au téléchargement d’une application malveillante. Les informations recueillies peuvent ensuite être utilisées pour des fraudes.
Où rencontre-t-on des faux QR codes ?
Sur les horodateurs et dans les parkings
Un autocollant frauduleux peut se superposer au code prévu pour payer son stationnement. Le faux site ressemble à une plateforme de paiement, mais l’argent et les données vont à l’escroc.
Dans les restaurants et les lieux publics
Un QR code censé afficher une carte, un programme ou une connexion Wi-Fi peut rediriger vers une page de collecte de données. La prudence est particulièrement utile lorsque le support paraît ajouté ou modifié.
Sur les colis, affiches et messages
Une fausse notification de livraison, une affiche promotionnelle ou un courrier peuvent inciter à scanner un code pour confirmer une adresse ou régler des frais. Le quishing peut donc être physique comme numérique.
Comment reconnaître un QR code frauduleux ?
Aucun indice ne suffit à lui seul, mais plusieurs signaux doivent vous alerter : un autocollant collé sur un autre code, une adresse web étrange ou mal orthographiée, une urgence artificielle, un paiement inattendu, une demande de mot de passe ou de code bancaire, ou encore un téléchargement imposé.
Avant d’ouvrir la page, regardez l’adresse proposée par votre téléphone. Le cadenas HTTPS ne garantit pas qu’un site est honnête : des sites frauduleux utilisent eux aussi une connexion chiffrée. En cas de doute, quittez la page et passez directement par l’application officielle ou saisissez vous-même l’adresse du service.
7 réflexes pour éviter le quishing
1. Examinez le support physique : un autocollant superposé ou abîmé mérite une vérification.
2. Prévisualisez l’URL avant de l’ouvrir et vérifiez le nom de domaine.
3. Privilégiez les applications et sites officiels pour payer.
4. Méfiez-vous des demandes urgentes et des offres trop avantageuses.
5. Ne communiquez jamais un mot de passe ou un code de validation bancaire à la suite d’un scan inattendu.
6. Évitez d’installer une application proposée par un QR code inconnu ; utilisez les boutiques officielles.
7. Maintenez votre téléphone et ses applications à jour.
Que faire si vous avez scanné un faux QR code ?
Vous avez seulement ouvert la page
Fermez la page sans saisir d’informations et sans télécharger de fichier. Le simple scan n’entraîne pas automatiquement un vol de données. Si une application ou un fichier a été téléchargé, ne l’ouvrez pas et demandez conseil à un professionnel ou à Cybermalveillance.gouv.fr.
Vous avez transmis un mot de passe
Changez immédiatement le mot de passe depuis le site ou l’application officielle. Si vous l’utilisiez ailleurs, modifiez-le également sur ces services. Activez l’authentification à deux facteurs et surveillez les connexions suspectes.
Vous avez communiqué vos coordonnées bancaires
Contactez immédiatement votre banque par ses canaux officiels pour sécuriser votre carte ou votre compte et contester toute opération non autorisée. Surveillez vos mouvements et conservez les justificatifs. Si vous avez validé une opération, expliquez précisément les faits à votre banque : les possibilités de remboursement dépendent des circonstances.
Vous avez perdu de l’argent ou constaté une usurpation
Conservez les captures d’écran, l’URL, les messages, les preuves de paiement et, si possible, une photo du QR code. Vous pouvez signaler un site de phishing via Phishing Initiative, demander une assistance sur Cybermalveillance.gouv.fr et déposer plainte auprès des forces de l’ordre. Pour une fraude à la carte bancaire, renseignez-vous également sur les dispositifs de signalement officiels adaptés à votre situation.
Pourquoi le quishing est-il particulièrement trompeur ?
Nous associons souvent le QR code à un geste pratique et quotidien. Contrairement à un lien affiché dans un e-mail, sa destination n’est pas immédiatement lisible à l’œil nu. Les fraudeurs exploitent cette opacité et la confiance accordée au lieu où le code est affiché. Le bon réflexe consiste donc à traiter chaque QR code comme un lien inconnu.
FAQ : les questions fréquentes sur le quishing
Est-il dangereux de scanner un QR code ?
Pas systématiquement. Le risque apparaît surtout lorsque le code mène à un site malveillant, sollicite des informations sensibles ou déclenche un téléchargement. Vérifiez toujours la destination.
Peut-on se faire pirater simplement en scannant un QR code ?
Dans les escroqueries courantes, le vol intervient après une action supplémentaire : saisie de données, validation d’un paiement ou installation d’un logiciel. Un appareil non à jour peut toutefois présenter d’autres vulnérabilités ; mieux vaut rester prudent.
Comment savoir si un QR code est fiable ?
Contrôlez son support, prévisualisez l’adresse et comparez-la au domaine officiel. Si le code vous demande de payer ou de vous identifier sans raison claire, accédez au service par un autre moyen.
Quelle différence entre phishing et quishing ?
Le phishing est une technique générale d’hameçonnage. Le quishing en est une variante : le lien piégé est transmis au moyen d’un QR code.
À qui signaler une arnaque au QR code ?
Signalez le support suspect à l’établissement concerné. Pour une assistance et une orientation adaptées, consultez Cybermalveillance.gouv.fr. En cas de préjudice, contactez votre banque si nécessaire et déposez plainte.
En résumé : scanner oui, mais vérifier avant d’agir
Le quishing détourne un outil devenu banal pour vous conduire vers un site frauduleux. Un QR code affiché dans un lieu familier n’est pas une preuve d’authenticité. Avant de payer, de saisir un identifiant ou de télécharger quoi que ce soit, vérifiez la destination et privilégiez les canaux officiels.
Sources et ressources utiles
- Ministère de l’Économie — « Arnaque au QR code ou quishing : comment la reconnaître et que faire ? » : https://www.economie.gouv.fr/particuliers/numerique-et-cybersecurite/arnaque-au-qr-code-ou-quishing-comment-la-reconnaitre-et-que-faire
- Cybermalveillance.gouv.fr : https://www.cybermalveillance.gouv.fr/
- Phishing Initiative : https://phishing-initiative.eu/